
काठमाडौँ । विश्वव्यापी रूपमा प्रयोग हुने पीएचपी (PHP) प्रोग्रामिङ भाषा तथा सोसँग सम्बन्धित इकोसिस्टममा गम्भीर प्रकृतिको सुरक्षा कमजोरी (भल्नरेबिलिटी) देखिएपछि नेपालको वित्तीय क्षेत्र प्रत्यक्ष रूपमा प्रभावित भएको छ। सम्भावित साइबर आक्रमण, अनधिकृत पहुँच र ग्राहकका संवेदनशील डेटा सुरक्षित राख्न नियामक निकाय नेपाल राष्ट्र बैंकसहित अधिकांश वाणिज्य बैंकहरूले आफ्ना आधिकारिक वेबसाइट तथा वेबमा आधारित विभिन्न अनलाइन सेवाहरू अस्थायी रूपमा बन्द गरेका छन्।
राष्ट्रिय साइबर सुरक्षा केन्द्रले गम्भीर प्रकृतिको सुरक्षा जोखिम पहिचान भएको जनाउँदै आपत्कालीन साइबर सुरक्षा एड्भाइजरी जारी गरेपछि वित्तीय क्षेत्रमा यो सतर्कता अपनाइएको हो। केन्द्रले पीएचपी तथा सोसँग सम्बन्धित अपाचे, मोड_पीएचपी, पीएचपी-एफपीएम, पीएचपी-सीजीआई, फ्रान्केनपीएचपी, लाईटस्पिड र वर्डप्रेस वा ड्रुपल जस्ता प्रणालीहरूमा जोखिम रहेको स्पष्ट पारेको छ। प्रणालीमा प्रयोग भएका पीएचपीलाई तत्काल ८.२.३५+, ८.३.३६+, ८.४.२७+ वा ८.५.१२+ संस्करणमा अपग्रेड गर्न र तत्काल प्याच गर्न नसकिने अवस्थामा प्रणालीलाई पब्लिक इन्टरनेटबाट अलग (आइसोलेट) गरी सेवा रोक्न केन्द्रले निर्देश गरेको थियो।
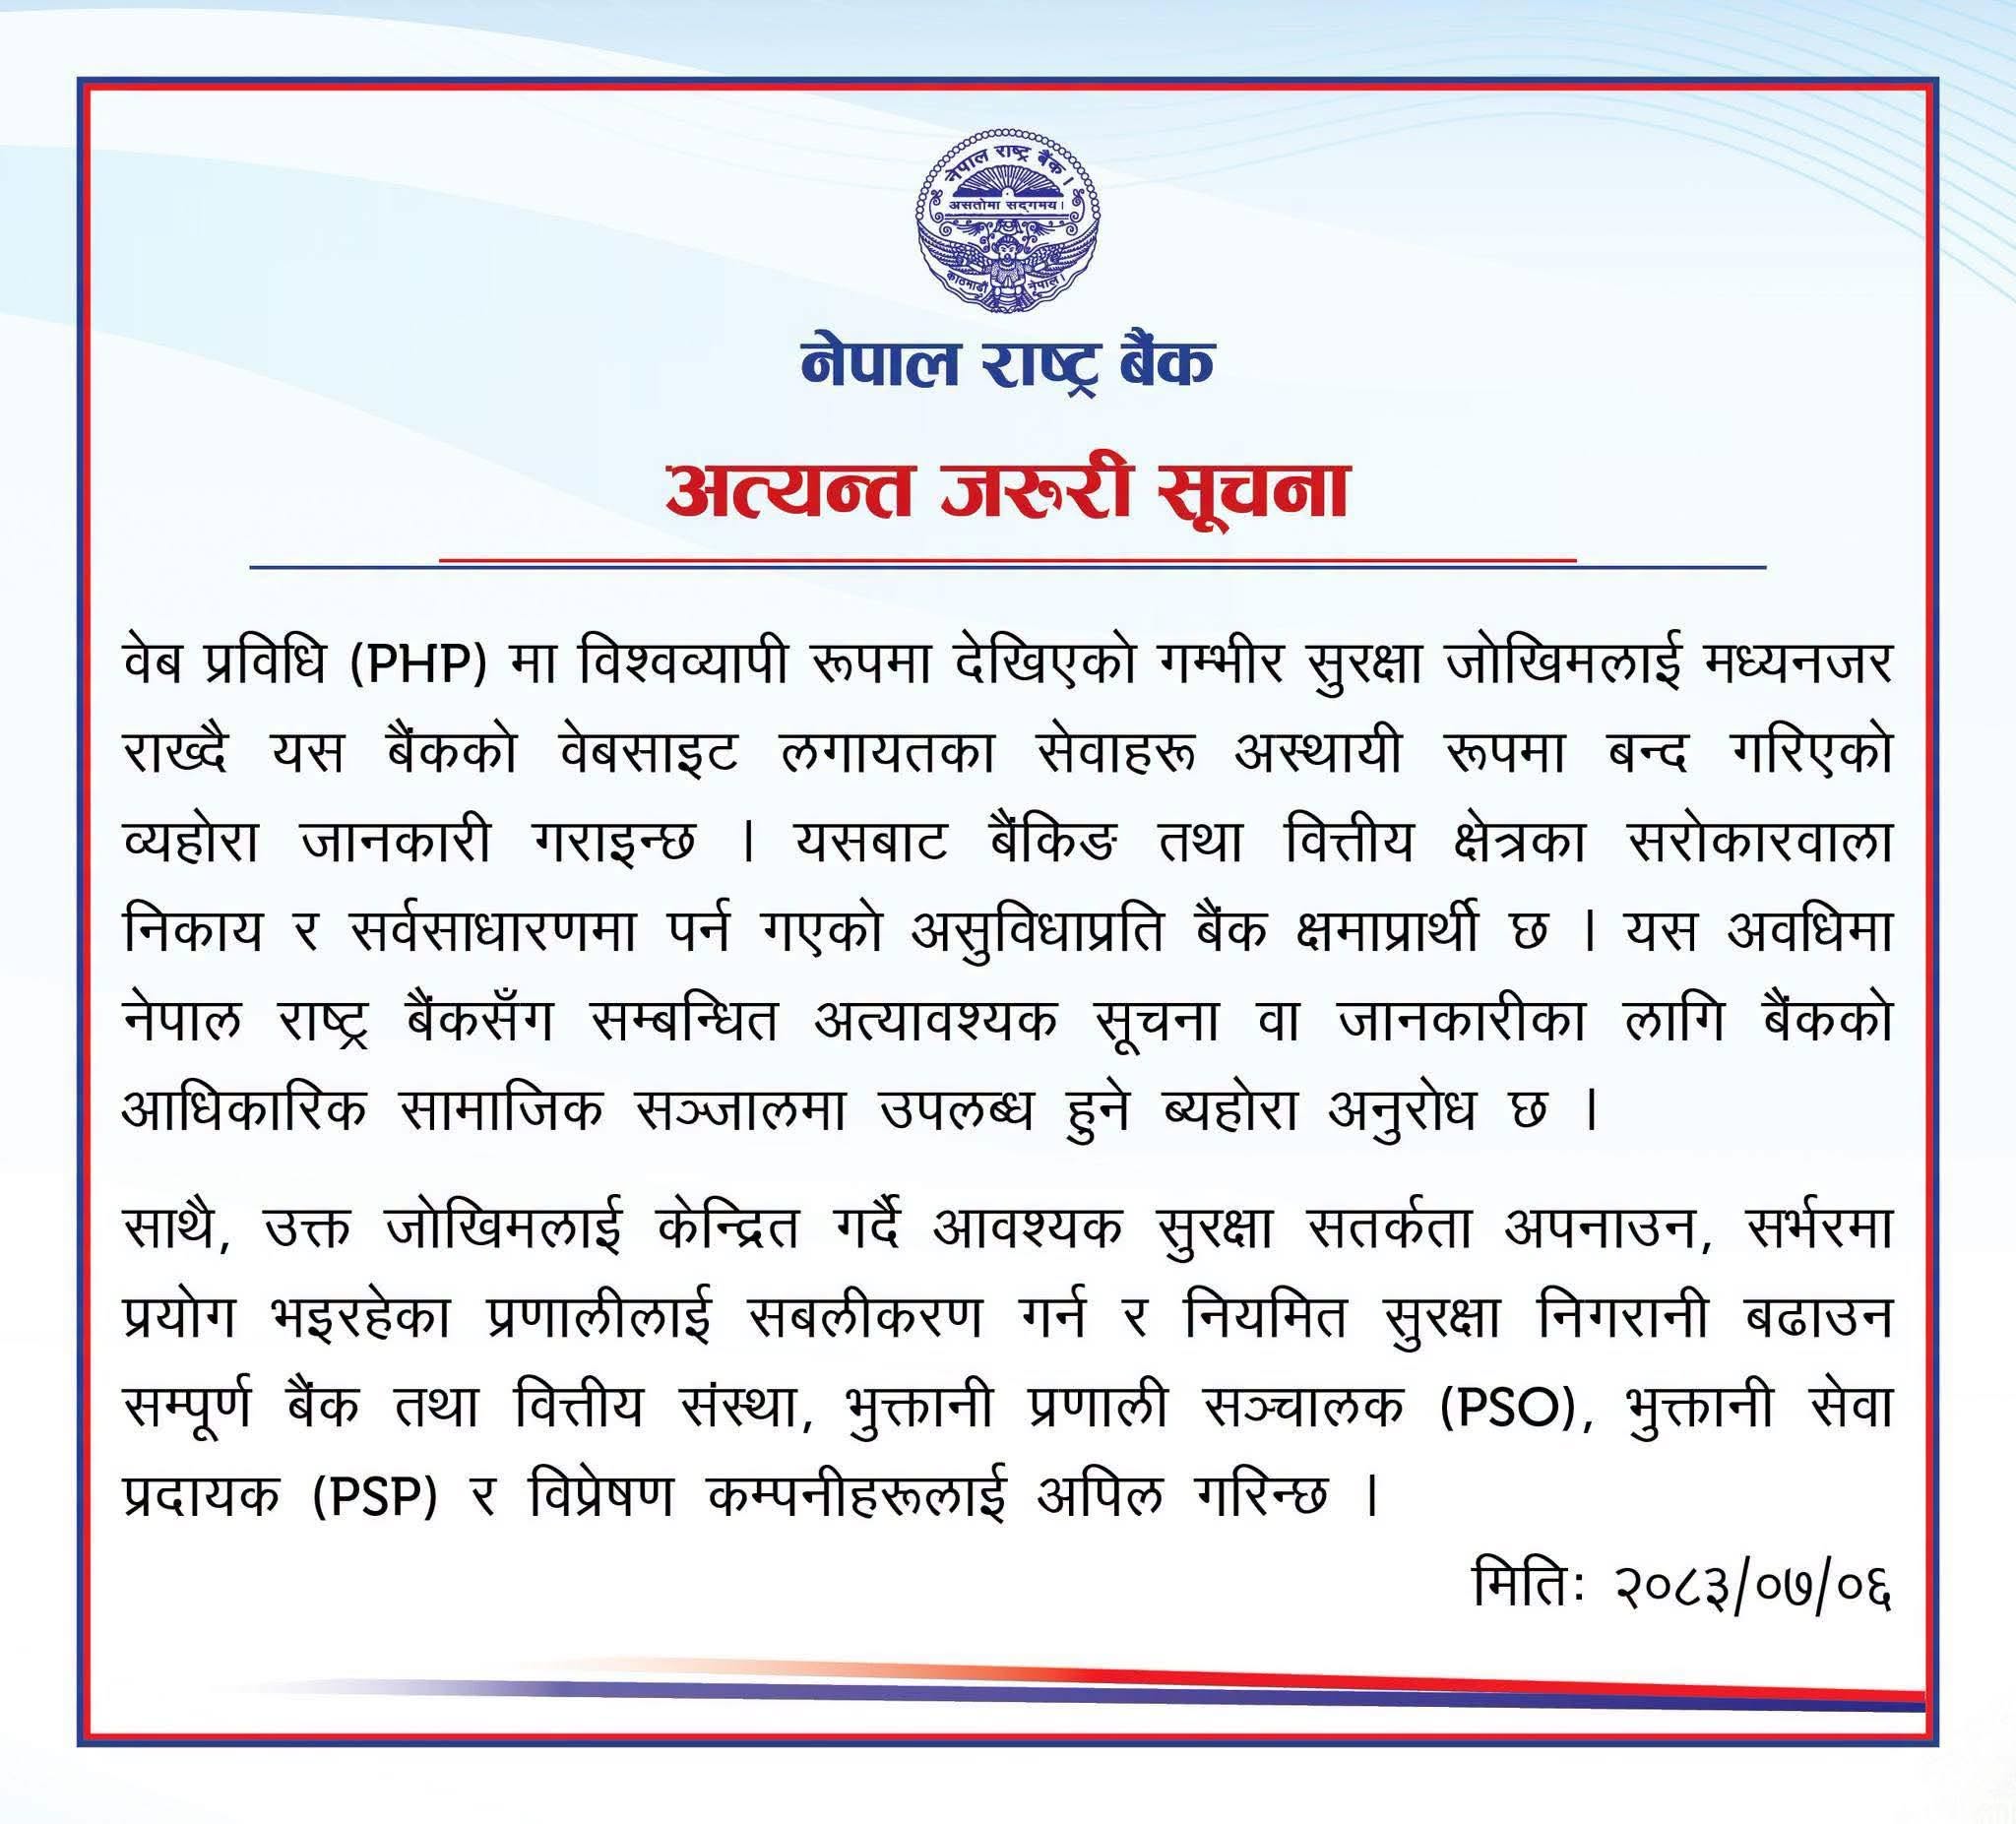
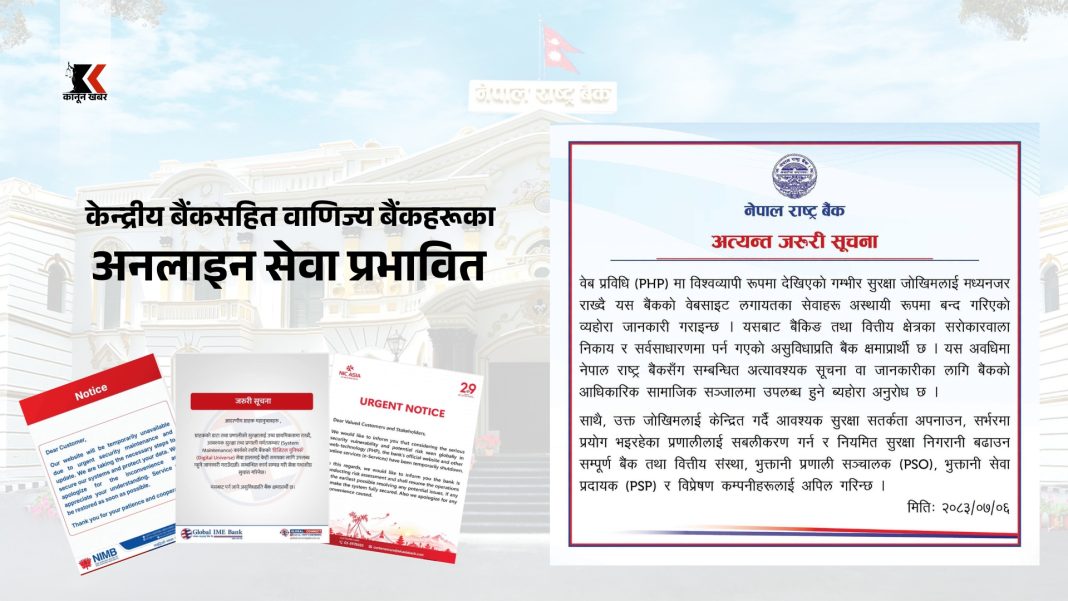
सोही एड्भाइजरीपछि नेपाल राष्ट्र बैंकले एक अत्यन्त जरुरी सूचना जारी गर्दै पीएचपी प्रविधिको जोखिमका कारण आफ्नो आधिकारिक वेबसाइट लगायतका वेब सेवाहरू स्थगित गरिएको जनाएको छ। राष्ट्र बैंकले सम्पूर्ण बैंक तथा वित्तीय संस्था, भुक्तानी प्रणाली सञ्चालक (PSO), भुक्तानी सेवा प्रदायक (PSP) र विप्रेषण कम्पनीहरूलाई प्रणालीको सबलीकरण गर्न, सर्भरमा प्रयोग भइरहेका प्रणाली अद्यावधिक गर्न र नियमित सुरक्षा निगरानी बढाउन अपिल गरेको छ।
केन्द्रीय बैंकको निर्देशन र सुरक्षा सतर्कतालाई ध्यानमा राख्दै वाणिज्य बैंकहरूले आफ्ना सार्वजनिक वेब Portal हरू स्थगित गरेका छन्। जसअनुसार ग्लोबल आइएमई बैंकको ‘डिजिटल युनिभर्स’ (एटीएम कार्ड रिप्लेसमेन्ट, अनलाइन चेक क्लियरिङ, क्यास डिपोजिट मेसिन आदि), नबिल बैंकको ‘एनबैंक माइक्रोसाइट’, ‘जेनअल्फा एप’ तथा अनलाइन कार्ड/निक्षेप कर्जा निवेदन, र प्राइम कमर्सियल बैंकका अनलाइन खाता खोल्ने, मुद्दती निक्षेप, कस्टमर पोर्टल तथा ब्यालेन्स सर्टिफिकेट प्रमाणीकरण पोर्टल बन्द गरिएका छन्।
त्यसैगरी एनआईसी एसिया बैंक, सिद्धार्थ बैंक, माछापुच्छ्रे बैंक र नेपाल इन्भेष्टमेन्ट मेगा बैंकले पनि आफ्ना आधिकारिक वेबसाइट तथा वेबमा आधारित सेवाहरू जोखिम मूल्याङ्कन र प्रणाली सुरक्षित नभएसम्मका लागि स्थगित गरेका छन्। बैंकहरूका अनुसार कोर बैंकिङ प्रणाली (CBS), एटीएम तथा मोबाइल बैंकिङका मुख्य कारोबारहरू भने नियमित रूपमा सुचारु नै रहेका छन्।
अन्तर्राष्ट्रिय समाचार संस्थाहरूका अनुसार पीएचपीको कोर आर्किटेक्चरमा वर्षौँदेखि लुकेर रहेको त्रुटि आर्टिफिसियल इन्टेलिजेन्स (एआई) को प्रयोग गरी पत्ता लागेको हो। यो त्रुटिको फाइदा उठाएर ह्याकरहरूले सर्भरभित्रै छिरेर अनधिकृत कमान्ड चलाउन सक्ने जोखिम सिर्जना भएपछि विश्वभर साइबर आक्रमण तीव्र बनेको छ। क्लाउड सेवा प्रदायक क्लाउडफ्लेयरका अनुसार यो कमजोरी सार्वजनिक भएको ४५ मिनेटभित्रै लाखौँ आक्रमणका प्रयासहरू रेकर्ड गरिएका थिए। यसको प्रभावका कारण जापानका नोमुरा, मित्सुबिसी युएफजे, एएनए एयरलाइन्स र सरकारी मन्त्रालयहरूले समेत आफ्ना अनलाइन सेवाहरू रोकेका छन्।
प्राविधिक विज्ञहरूका अनुसार सम्पूर्ण प्रणाली र कोड नयाँ सुरक्षित संस्करणमा अद्यावधिक (अपग्रेड) नभएसम्म सेवाहरू बन्द राख्नु नै प्रणाली र ग्राहक डेटा सुरक्षाका दृष्टिले अनिवार्य कानूनी तथा प्राविधिक कदम मानिन्छ।